
Introduction #
L’agent Cybee est le composant à installer sur chaque serveur à sauvegarder. Sur Windows, il est distribué sous forme de paquet MSI signé (certificat EV).
Sur un parc de plusieurs dizaines de serveurs, l’installer manuellement est peu acceptable : cet article présente deux approches de déploiement industrialisé — la GPO Active Directory et les outils tiers de déploiement de MSI (avec des options open source).
Pré-requis et rappel sur le paquet MSI #
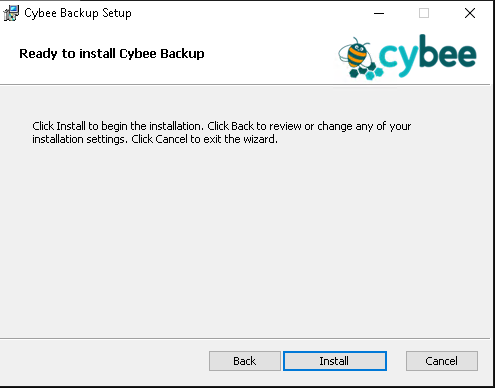 #
L’exécutable de l’agent Windows est signé avec un certificat EV (Extended Validation), ce qui garantit son authenticité et son intégrité à l’installation (pas d’avertissement d’éditeur inconnu).
Avant tout déploiement de masse, il est important de connaître deux informations :
-
Le nom du fichier MSI à installer contenant sa version :
[cybee-backup-X.Y.Z-x86_64.msi] -
Les options de msiexec permettant une installation silencieuse :
msiexec /i <fichier>.msi /quiet /norestart
Il n’y a aucune configuration à effectuer localement sur la machine, tout est fait depuis la console Cybee : l’enrôlement est une étape volontairement manuelle.
Méthode 1 — Déploiement par GPO Active Directory #
La fonction Installation de logiciel des GPO prend en charge nativement le format MSI et permet une affectation par ordinateur : le paquet s’installe automatiquement au démarrage de la machine.
Cette méthode est décrite dans un article dédié : Déployer l’agent Cybee par stratégie de groupe (GPO)
Méthode 2 — Outils de déploiement de MSI (open source) #
Pour un déploiement sans redémarrage, un ciblage plus fin ou un parc hétérogène, des outils tiers sont préférables. Options open source courantes :
-
Chocolatey (cœur open source) : gestion de paquets Windows, déploiement et mises à jour scriptables. => Apache License 2.0
-
OCS Inventory NG : inventaire + module de télédéploiement de paquets (dont MSI). => GNU GPL 2
-
GLPI + Agent GLPI : inventaire et déploiement de packages via le plugin dédié. => GNU GPL 3
-
Ansible (collection
community.windows, modulewin_package) : installation du MSI à distance via WinRM, idéal en infrastructure-as-code. => GNU GPL 3 (ou propriétaire)
Des solutions commerciales existent évidemment (Microsoft Intune, MECM/SCCM, …)
Étape indispensable après l’installation : l’enrôlement de l’agent #
Installer le logiciel ne suffit pas à rendre un serveur opérationnel, chaque agent installé génère une pair de clé cryptographique au démarrage et se signale auprès de l’Agent Gateway.
La clé privée générée ne quitte jamais la machine et est renouvellée régulièrement pour limiter le risque de fuite d’information.
- Cette communication permet à l’infrastructure Cybee de connaître la clé publique, le nom d’hôte, l’OS, …
Cet agent doit ensuite être approuvé par un administrateur via l’API (et bientôt via la console) avant d’être actif dans le système
Le déploiement de masse (GPO ou outil tiers) industrialise donc l’installation, mais l’approbation/enrôlement reste une étape distincte qui peut éventuellement être automatisée également via des scripts.
En synthèse #
-
Le MSI Cybee est signé EV → installation silencieuse sans alerte d’éditeur inconnu, signature vérifiable et auditable.
-
GPO : affectation par ordinateur, MSI sur partage UNC, ciblage par groupe d’ordinateur via filtrage de sécurité, installation au redémarrage.
-
Outils open source : Chocolatey, OCS Inventory NG, GLPI, Ansible, PSADT, … Permet généralement un déploiement sans redémarrage et ciblage fin.
-
L’installation n’enrôle pas l’agent : l’approbation préalable est nécessaire.